

Deux devis arrivent la même semaine. Le premier propose un « audit de sécurité » à 390 €, résultat sous 48 heures. Le second, un « audit de sécurité » lui aussi, à 6 500 € et trois semaines de travail. Même mot, même promesse apparente. Lequel est sérieux ? Les deux, probablement. Ils ne décrivent simplement pas la même prestation.
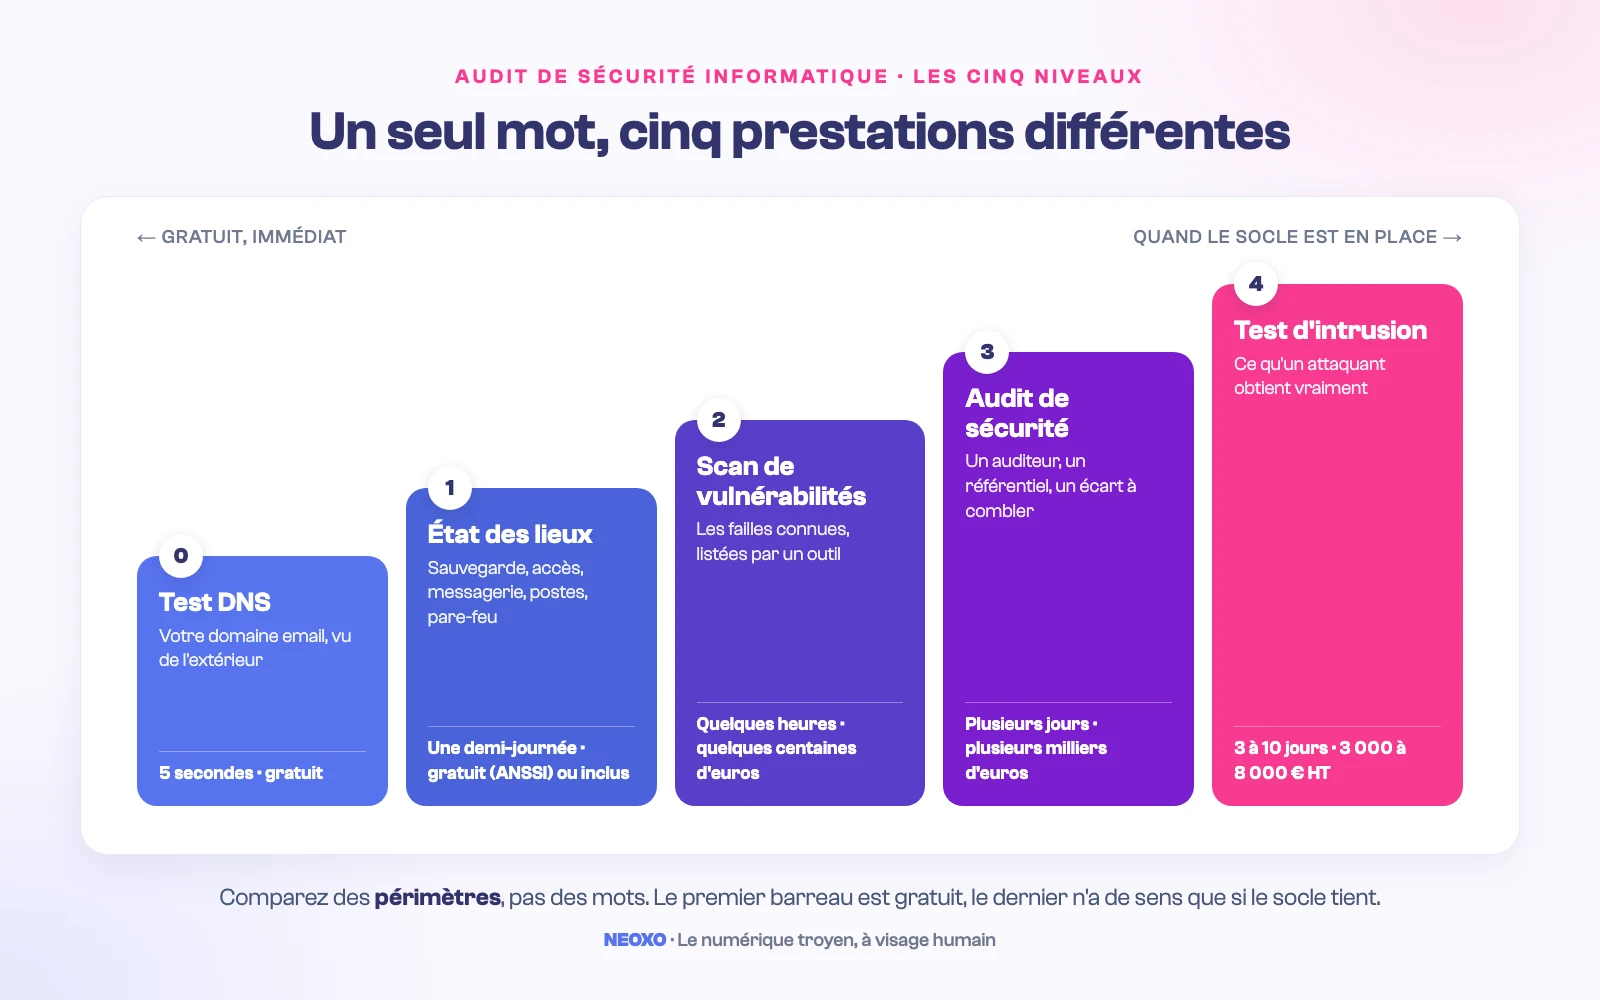
Le mot audit recouvre aujourd'hui cinq prestations différentes, du test automatique de quelques secondes au test d'intrusion mené par un spécialiste. Un dirigeant de PME dans l'Aube fait le plus souvent office de responsable informatique. Comment voulez-vous qu'il compare des offres qui n'ont ni le même périmètre ni le même prix ?
Cet article remet l'échelle dans l'ordre, niveau par niveau. Et pour le premier barreau, autant le franchir tout de suite : tester gratuitement la protection de votre domaine email prend cinq secondes, sans rien installer.
Pourquoi un audit n'est jamais tout à fait un audit
Le vocabulaire a glissé, et personne ne ment
Les éditeurs de logiciels appellent « audit » un rapport généré par un scanner. Les cabinets spécialisés réservent le mot à une mission de plusieurs jours, avec un auditeur et une méthode. Entre les deux, les prestataires informatiques parlent de « diagnostic », de « bilan » ou d'« état des lieux ». Chacun décrit son produit avec le mot le plus vendeur du moment, et aucun ne ment vraiment.
Le résultat se lit dans le baromètre 2025 de Cybermalveillance.gouv.fr : 58 % des TPE-PME disent ne pas savoir évaluer les conséquences d'une cyberattaque. Une sur quatre ne fait appel à aucun acteur spécialisé. Difficile de choisir un audit quand on ne sait pas ce qu'on y cherche.
L'échelle en un coup d'œil
| Niveau | Ce qu'on regarde | Qui le fait | Durée | Ordre de prix | Pour qui |
|---|---|---|---|---|---|
| 0. Test DNS | Les enregistrements publics de votre domaine email | Un outil | 5 secondes | Gratuit | Tout le monde, tout de suite |
| 1. État des lieux | Sauvegarde, accès, messagerie, postes, pare-feu, organisation | Un humain, avec vous | 1 h 30 à une demi-journée | Gratuit (ANSSI) ou inclus | Toute structure qui n'a jamais fait le point |
| 2. Scan de vulnérabilités | Les failles connues sur vos machines et services exposés | Un outil, piloté par un technicien | Quelques heures | Quelques centaines à 2 000 € | Quand le socle est en place |
| 3. Audit de sécurité | Configurations, architecture, organisation, contre un référentiel | Un auditeur | Plusieurs jours | Plusieurs milliers d'euros | Exigence réglementaire, client ou assureur |
| 4. Test d'intrusion (pentest) | Ce qu'un attaquant obtient réellement | Un spécialiste offensif | 3 à 10 jours | 3 000 à 8 000 € HT pour un premier périmètre PME | Quand tout le reste est fait |
Niveau 0, le test en cinq secondes
SPF, DKIM, DMARC traduits en français courant
Votre nom de domaine, ce qui suit le @ dans vos adresses, publie des informations que n'importe qui peut consulter. Trois d'entre elles décident si quelqu'un peut écrire en votre nom.
- SPF : la liste des serveurs autorisés à envoyer des emails depuis votre domaine. Sans elle, ou avec une liste périmée, un fraudeur envoie « de votre part » sans rien forcer.
- DKIM : une signature invisible apposée sur chaque email sortant. Elle prouve que le message vient bien de chez vous et qu'il n'a pas été modifié en route.
- DMARC : la consigne que vous donnez à Gmail, Outlook et aux autres pour les emails qui échouent aux deux contrôles précédents. Laisser passer, mettre en spam ou refuser. Sans cette consigne, SPF et DKIM constatent la fraude et la laissent passer.
Le test proposé par NEOXO ajoute un quatrième point de contrôle, dans l'autre sens : qui filtre ce qui entre dans vos boîtes avant vous.
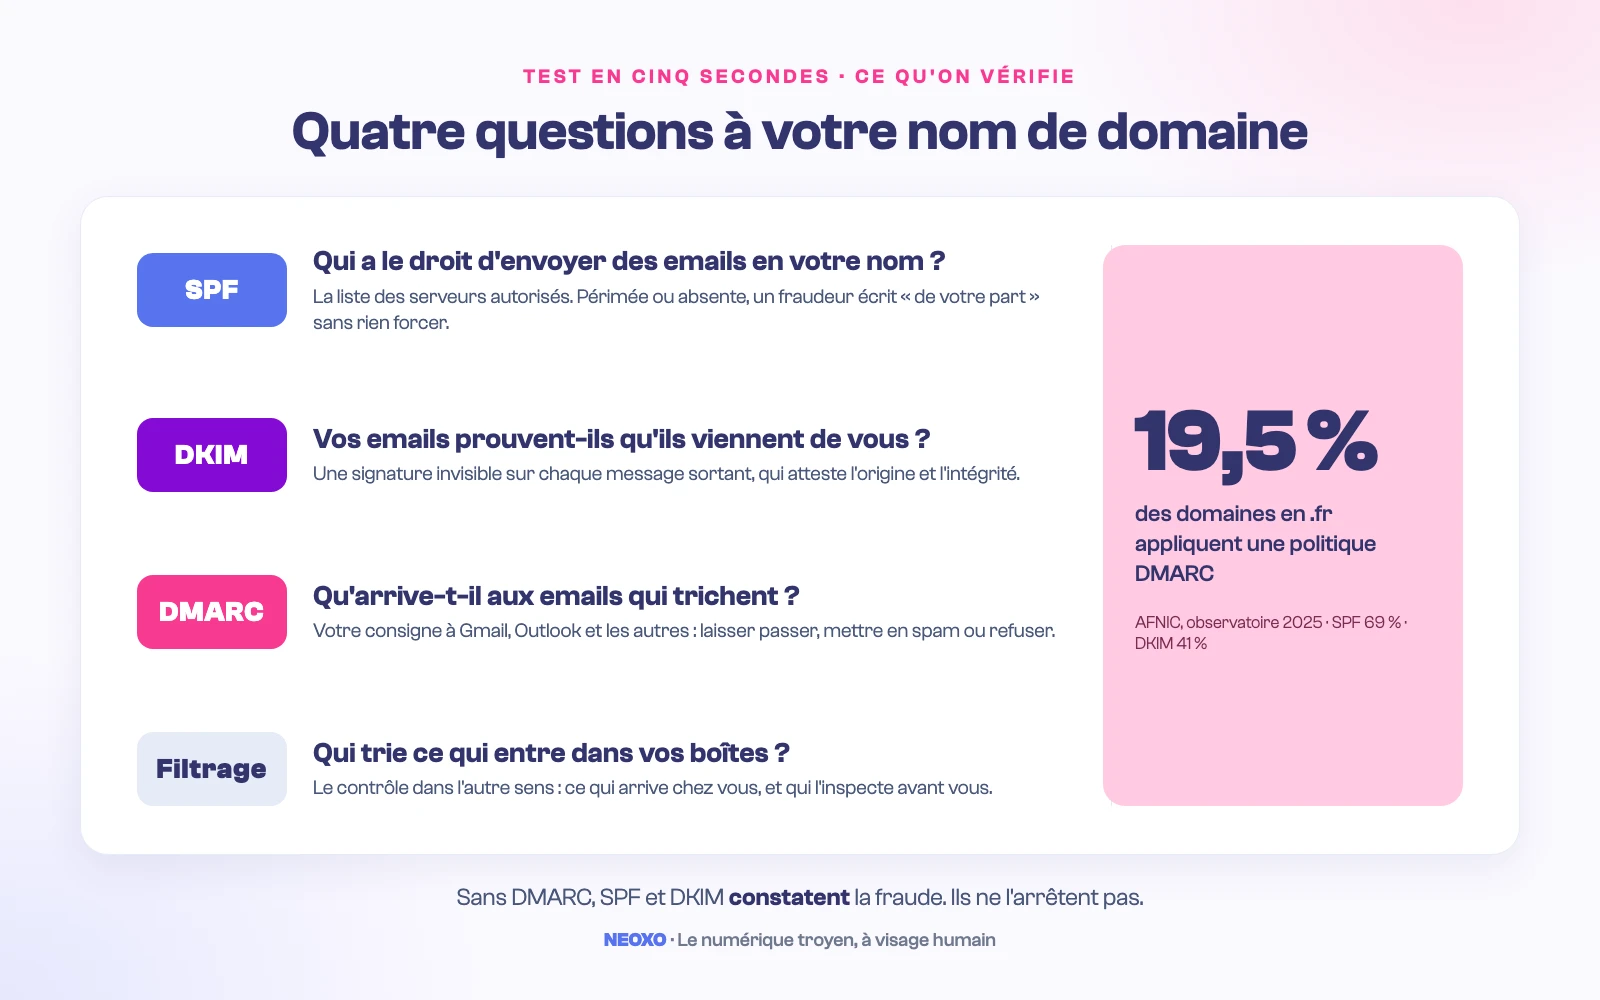
Sur les domaines en .fr, l'AFNIC mesurait en 2025 que 69 % avaient un SPF, 41 % un DKIM et moins de 20 % un DMARC. Quatre entreprises françaises sur cinq laissent donc la porte entrouverte. Rarement par négligence. Le plus souvent parce que personne ne leur a jamais expliqué à quoi servait cette troisième ligne.
Ce que Google, Yahoo et Microsoft ont changé
Depuis février 2024, Google et Yahoo exigent SPF, DKIM et DMARC des expéditeurs en volume. Microsoft a suivi en mai 2025 pour Outlook, et Google est passé aux rejets purs et simples fin 2025. Pour vous, ça ressemble à une facture ou un rappel de rendez-vous qui n'arrive jamais, ou qui atterrit dans le spam de votre client sans que personne ne vous prévienne.
Dans l'autre sens, l'hameçonnage est cité par 43 % des TPE-PME victimes d'un incident en 2025, contre 24 % l'année précédente, toujours selon Cybermalveillance.gouv.fr. Le faux email « de votre comptable » ou « de vous-même » reste le point d'entrée numéro un, et la fraude au faux RIB en est l'exemple le plus coûteux. Un domaine sans DMARC facilite le travail.
Que vérifie exactement un test SPF, DKIM, DMARC ?
Il lit les enregistrements DNS publics de votre domaine et vérifie que les trois protocoles existent, qu'ils sont cohérents entre eux et qu'ils appliquent une vraie politique. Il ne se connecte pas à votre messagerie et ne lit aucun email. Il vous dit si la porte est verrouillée. Ce qu'il y a derrière, c'est l'affaire des niveaux suivants.
💡 Le conseil NEOXO. Un test « tout vert » signifie que ce point précis est réglé, rien de plus. Un test « rouge », lui, se corrige souvent en moins d'une heure côté DNS. Commencez par là : c'est le meilleur rapport effort sur résultat de toute la liste.
Niveau 1, l'état des lieux
Le diagnostic gratuit de l'ANSSI
L'ANSSI propose MonAideCyber, un diagnostic gratuit d'une heure et demie mené par un « aidant cyber » référencé. Vous en sortez avec six recommandations prioritaires et un point de suivi six mois plus tard. Le dispositif s'adresse aux TPE-PME à partir de deux salariés, aux associations et aux collectivités. On ne dira jamais du mal d'un service public bien fait : si vous n'avez jamais rien fait, commencez là.
Ses limites sont assumées. Pas de scan technique ni de test d'intrusion. C'est un entretien guidé, et c'est déjà beaucoup.
Ce que NEOXO regarde quand on fait le point avec vous
Chez NEOXO, l'état des lieux ressemble à ça, avec les mains dans votre installation en plus. On commence par la sauvegarde : existe-t-elle, et a-t-elle déjà restauré quelque chose sous vos yeux ? On passe ensuite aux accès, qui a un compte, avec quel mot de passe, avec ou sans double authentification. Puis la messagerie, c'est-à-dire le niveau 0 plus le filtrage. Puis les postes et leurs mises à jour. Le pare-feu vient en dernier, parce que c'est là qu'on trouve le plus de surprises.
Une demi-journée, un compte rendu en français, sans devis caché derrière. À Rosières-près-Troyes, ça se fait souvent autour d'une table.
Niveaux 2 et 3, le scan de vulnérabilités et l'audit de sécurité
Le scan, automatique et bavard
Un scan de vulnérabilités interroge vos machines et vos services exposés sur internet, puis les compare à une base de failles connues. Rapide et peu coûteux, on peut le relancer chaque mois. Son défaut, c'est qu'il ne trie pas : il remonte tout, faux positifs compris, dans des rapports de trente pages où le vrai risque attend en page 17. Sans un technicien pour lire et prioriser, vous obtenez du papier.
Les assureurs cyber le demandent de plus en plus, au même titre qu'un antivirus et une sauvegarde hors ligne. C'est d'ailleurs par le questionnaire de l'assureur que le sujet arrive sur le bureau du dirigeant, la plupart du temps.
L'audit, un auditeur et un référentiel
L'audit de sécurité informatique proprement dit, c'est un auditeur qui examine votre installation et votre organisation à la lumière d'un référentiel, le guide d'hygiène informatique de l'ANSSI ou une norme comme ISO 27001. Il pose des questions et lit vos configurations, procédure par procédure. Vous en sortez avec un écart : où vous êtes, où le référentiel vous attend, et dans quel ordre combler la différence.
Pour les contextes réglementés, l'ANSSI qualifie des prestataires PASSI. Le référentiel couvre plusieurs types d'audit, test d'intrusion compris. Une PME auboise de quinze personnes n'a pas besoin de cette qualification : un audit sérieux, mené par un prestataire qui connaît votre métier et vos outils, suffit largement.
Un audit de sécurité est-il obligatoire pour une PME ?
Pas de façon générale. NIS2 impose des mesures de gestion des risques aux entités concernées, sans exiger un audit annuel de toutes les PME. Votre assureur cyber ou un client grand compte peuvent en revanche l'exiger par contrat, et ça arrive rarement au moment où on l'attendait.
Niveau 4, le pentest
Ce qu'un test d'intrusion fait vraiment
Un pentest, ou test d'intrusion, est une attaque que vous commandez. Un spécialiste tente d'entrer avec les outils et la logique d'un attaquant, dans un cadre légal et sur un périmètre convenus d'avance. Là où le scan liste des failles possibles, le pentest prouve ce qu'on peut en faire : jusqu'où il est allé, et ce qu'il a pu lire en chemin.
Il existe en version externe, depuis internet et sans aucun accès, en version interne, depuis un poste du réseau comme le ferait un salarié ou un intrus déjà entré, et en version applicative sur votre site ou votre logiciel métier. Chaque version répond à une question différente. Le cadrage fait la moitié de la valeur.
Combien coûte un pentest pour une PME ?
Comptez 3 000 à 8 000 € HT pour un premier périmètre raisonnable, et davantage si le périmètre s'élargit. Le prix suit le temps passé, donc la taille de ce qu'on teste. Un pentest sur un périmètre mal défini coûte cher pour n'apprendre pas grand-chose.
Qui en a besoin, et qui devrait attendre
NEOXO peut mener ce test d'intrusion. On le déconseille pourtant à la plupart des entreprises qui nous le demandent en premier. Sur une PME sans double authentification et sans sauvegarde testée, un pentest revient à payer 5 000 € pour apprendre ce qu'un état des lieux d'une demi-journée aurait dit.
Le pentest a du sens quand le socle est en place et qu'on veut savoir s'il tient. Avant, cet argent est mieux dépensé ailleurs. Si c'est votre cas, on vous le dira. Promis.
La photo et le film
Un audit vieillit dès le lendemain
Quel que soit le niveau, un audit est une photographie. Le lendemain, un salarié installe un logiciel ou un fournisseur change de serveur, et la photo ne montre déjà plus la réalité.
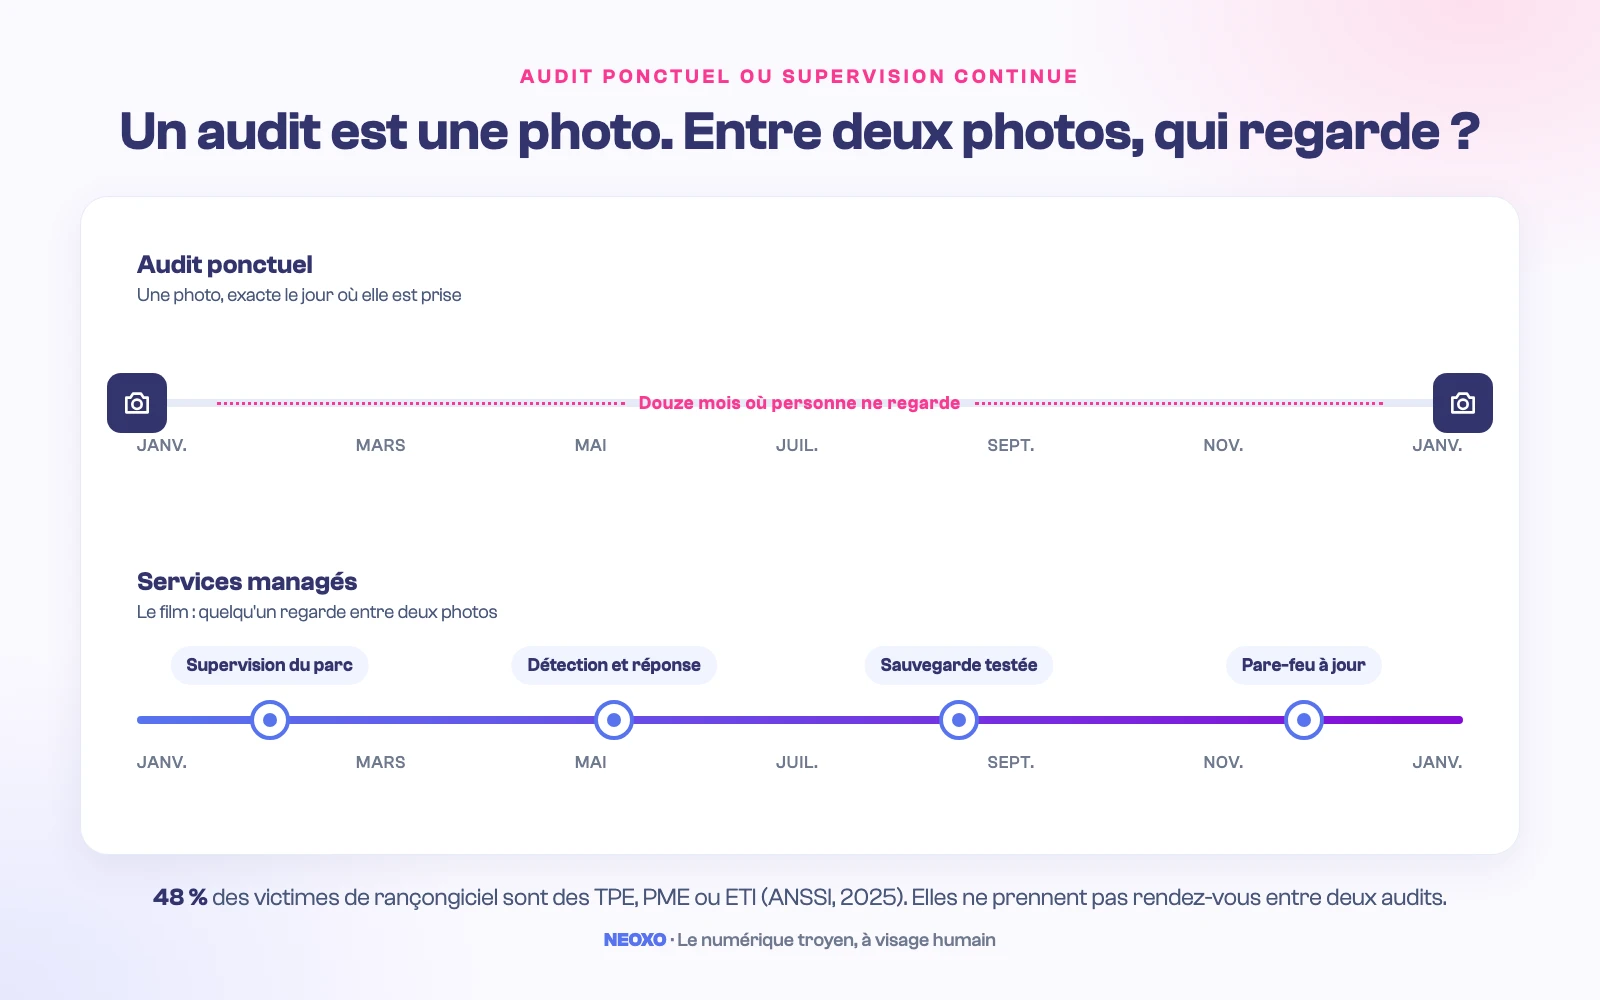
Les attaquants, eux, ne prennent pas rendez-vous entre deux audits. Dans son Panorama de la cybermenace 2025, l'ANSSI relève que 48 % des victimes de rançongiciel sont des TPE, PME ou ETI, contre 37 % l'année précédente. Les petites structures sont devenues la première catégorie touchée. Elles ne sont pas visées une par une, elles sont ratissées.
Ce que change un prestataire en services managés
C'est précisément le métier de NEOXO : prestataire de services managés, ou MSP. Concrètement, on regarde en continu : supervision du parc, détection et réponse managées sur les postes, sauvegarde testée et restaurable, pare-feu tenu à jour. L'audit garde sa place comme point de départ, puis comme vérification périodique. Entre deux audits, quelqu'un regarde.
Pour un dirigeant, ça se résume à un seul numéro à composer quand quelque chose touche à son numérique, du photocopieur au pare-feu.
Par quoi commencer, audit ponctuel ou supervision continue ?
Par le niveau 0, gratuit et immédiat. Puis par un état des lieux. À partir de là, deux chemins : corriger et revenir dans un an, ou corriger et confier la surveillance à quelqu'un. Le premier coûte moins cher à court terme. Le second est celui que nous pratiquons pour nos clients de l'Aube, parce qu'il tient dans la durée.
💬 Si vous ne deviez faire qu'une chose cette semaine, testez votre domaine email. Le résultat s'affiche à l'écran avec ce qu'il y a à corriger, et on reprend les résultats avec vous si vous le souhaitez. Pour la suite de l'échelle, l'équipe NEOXO est à Rosières-près-Troyes, et ces sujets se règlent bien autour d'une table. On en discute ? 03 25 72 11 11.